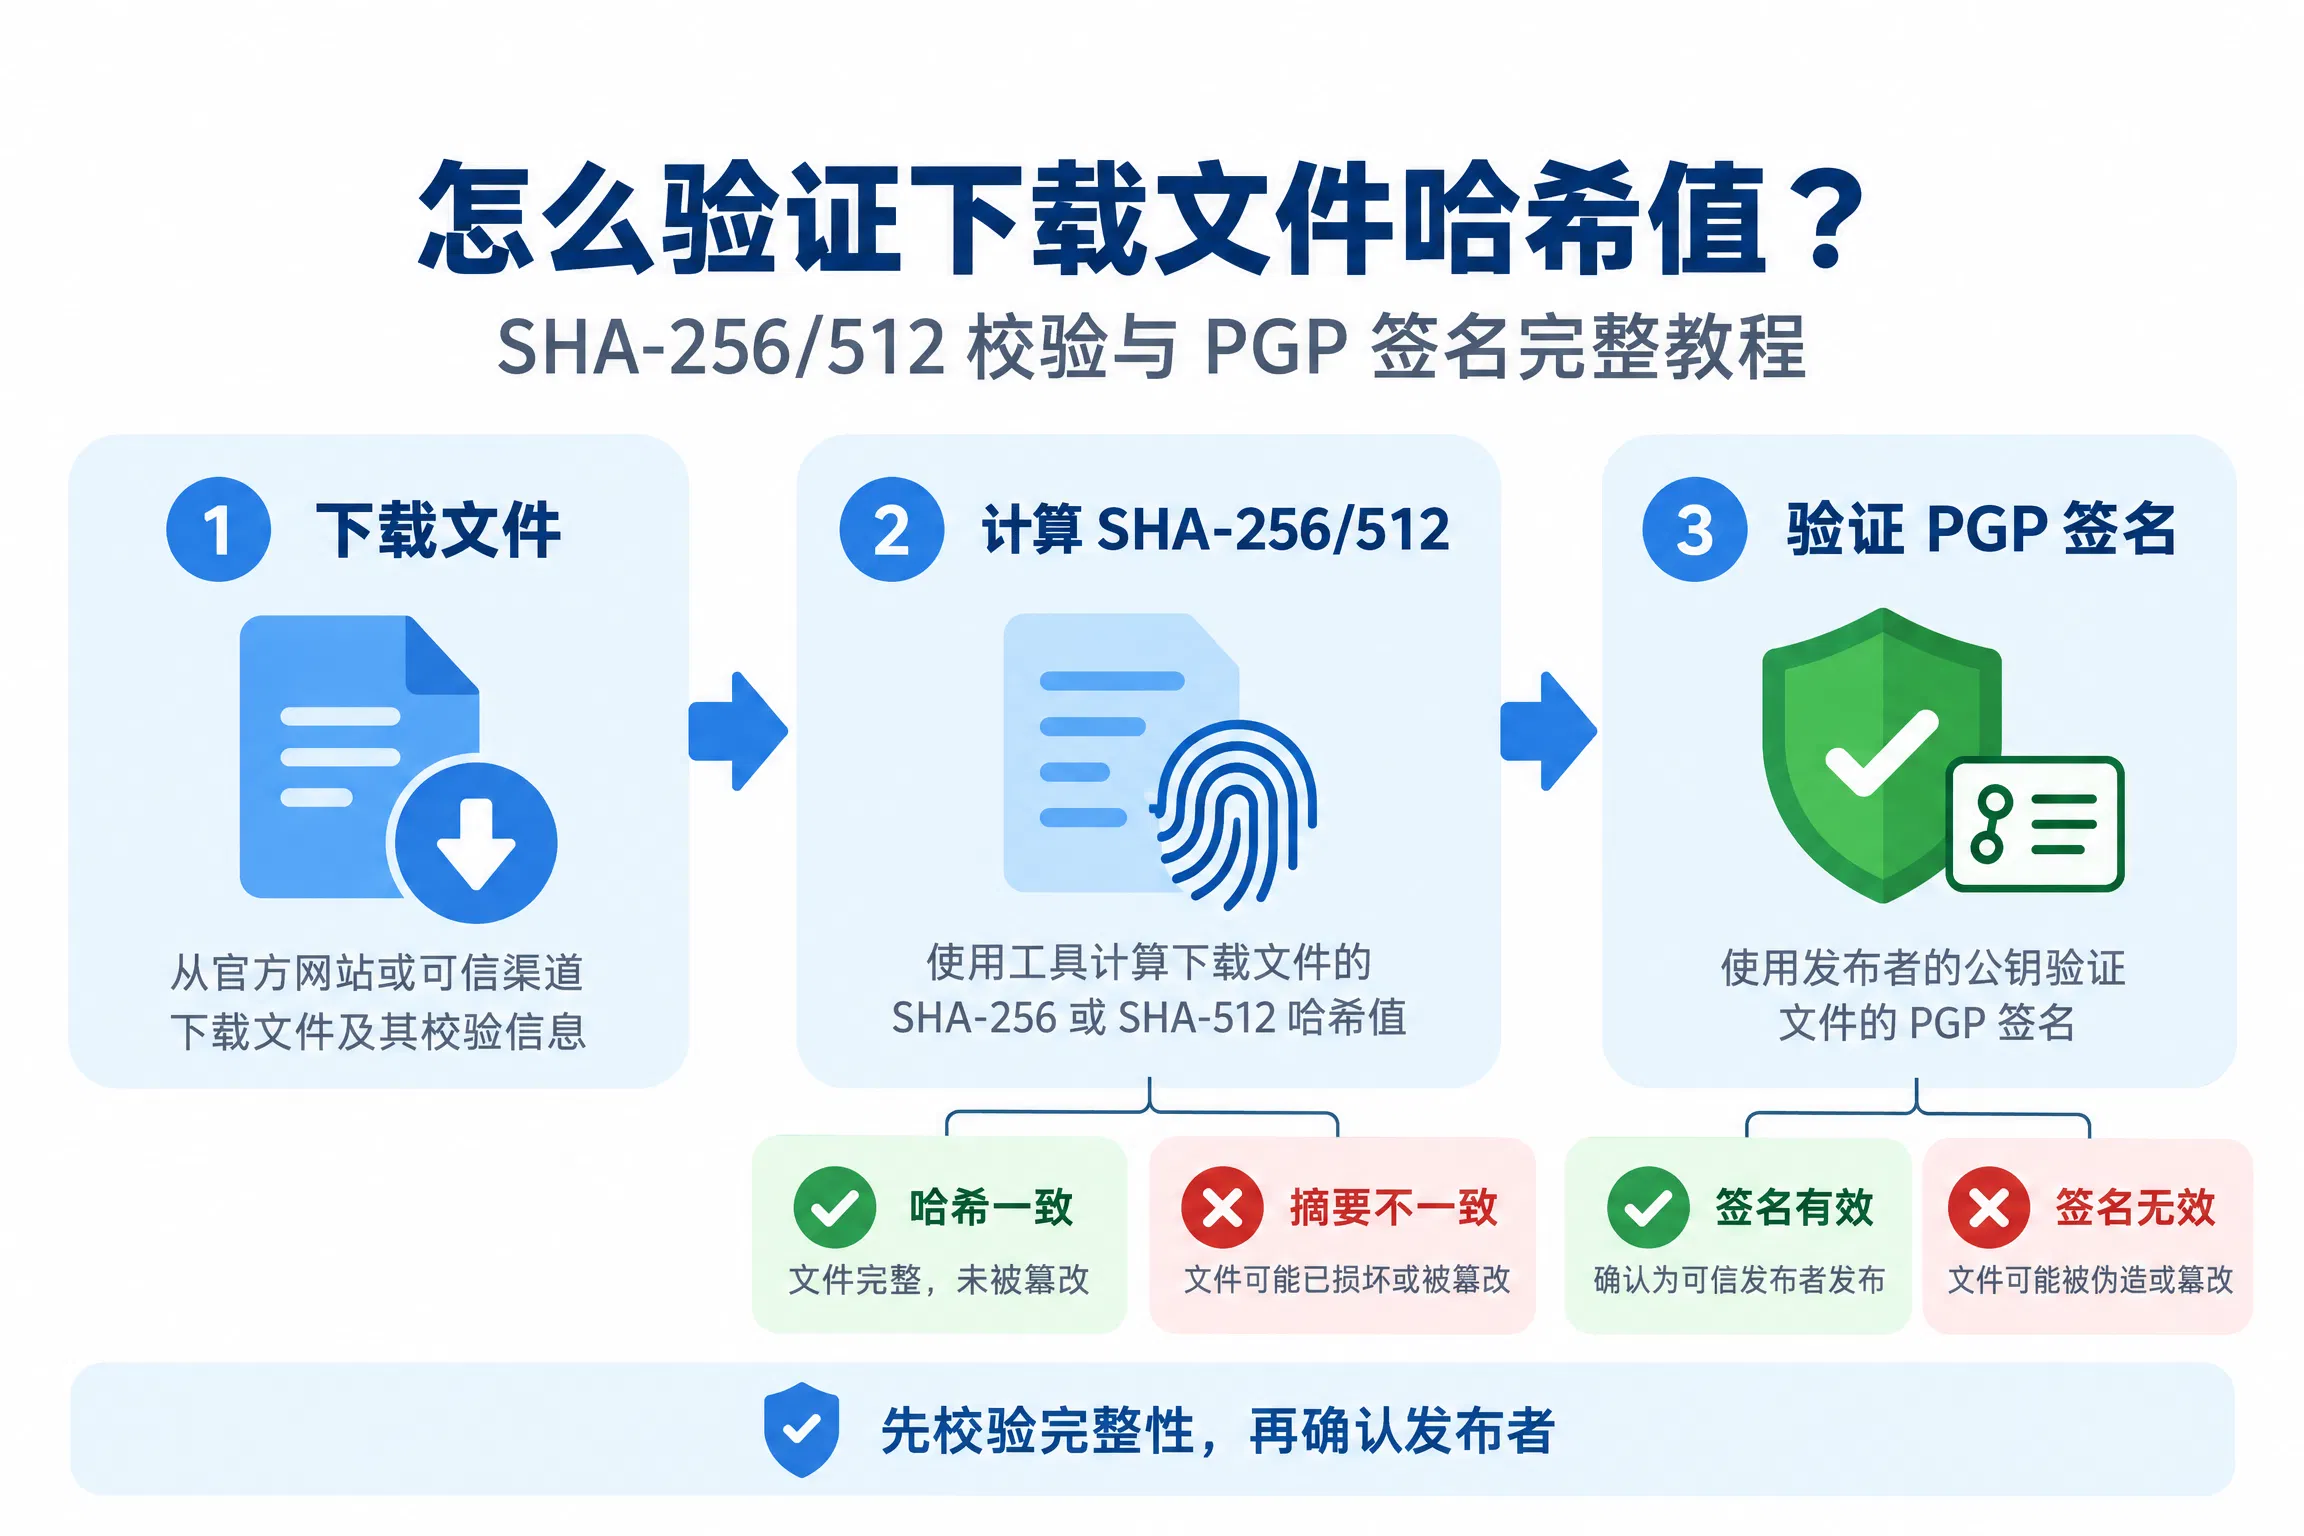
哈希值匹配不等于文件安全,它只能证明传输完整性,无法证明来源真实。本文手把手教你验证下载文件哈希值:获取官方校验码、用 PowerShell 或 shasum 计算 SHA-256/512、逐字符比对,并讲解何时需要 PGP 签名验证发布者身份,构建完整的下载信任链。
验证下载文件哈希值是通过计算本地文件的数字指纹,并与官方发布的校验码逐字比对,从而确认文件在传输过程中未被篡改的完整流程。
为什么只算哈希不够?先搞懂“完整”不等于“真实”
仅计算哈希值无法证明来源真实,因为它只能确保文件完整性,却无法识别文件是否从一开始就是被黑客替换过的伪造版本。
你算出的 SHA-256 校验和完全匹配,文件就安全了吗?未必。很多用户把“文件没变”等同于“文件来源可信”,这中间藏着一个致命误区:哈希值只能证明文件在传输过程中没有被篡改,却无法证明它最初就是官方发布的[1]。
哈希值的真正作用边界
哈希算法的核心逻辑是检测数据一致性。只要文件内容哪怕少了一个字节,生成的哈希值就会天差地别。这正是它用来做文件完整性检查的强项[2]。但它的盲区同样明显:如果攻击者入侵了服务器,同时替换了你下载的安装包和页面上显示的哈希值,你的计算结果依然会显示“完美匹配”。此时,你验证的只是“这个恶意文件和页面上的数字一致”,而非“这个文件来自 Apache Software Foundation”[1]。
ASF 明确指出,仅靠哈希无法保证真实性[1]。真正的安全依赖证据链分层:HTTPS 确保连接加密,品牌视觉辅助识别入口,哈希值核对内容完整性,而 PGP 签名才指向发布者身份[2][1]。这些环节各司其职,缺一不可。若平台将“已验证”混为一谈,极易诱导你把完整性误读为真实性,从而忽略源头被劫持的风险。
操作前提:在进行任何本地计算前,你必须确认获取哈希值的页面本身是安全的。如果校验材料来自非官方渠道,后续所有的比对步骤都毫无意义。
手把手教学:怎么验证下载文件的哈希值(SHA-256/512)
验证哈希值的实操步骤包括获取官方公布的校验数据、使用工具计算本地文件指纹,并将两者严格比对以确认文件未遭篡改。
别只盯着下载按钮看,真正的安全验证发生在文件落盘之后。这一步教你如何用本地工具算出文件的“指纹”,并与官方公布的数字逐字比对,确认文件在传输中没被篡改[2]。整个过程只需三步:拿数据、算数据、比数据。只要结果完全一致,你就知道文件完整且未被替换,但这只是验证链条的第一环[1]。
第一步:锁定官方发布的校验和
先别急着计算,得先拿到正确的“标准答案”。你必须从软件官网或官方归档页面获取 SHA-256 或 SHA-512 字符串。任何第三方论坛、网盘分享链接里的校验码都不可信,因为攻击者可能同时篡改了下载文件和旁边的校验说明[1]。只有当校验材料来自 ASF 等官方站点时,它才具备参照价值。
新手最容易栽跟头的地方:很多人为了图省事,直接复制粘贴网页上显示的哈希值字符串,却忽略了浏览器地址栏的微小变化。比如,有些钓鱼网站会利用相似域名(如 apache-downloads.com 冒充 downloads.apache.org),或者在 HTTPS 证书过期后通过弹窗诱导用户点击“继续访问”。一旦你在这个错误的页面上复制了哈希值,哪怕你后面计算得再精准,得到的也是“完美的假货”。避免这一点的唯一办法是:在复制校验码之前,必须先在地址栏手动核对域名的每一个字母,并确认浏览器显示的是绿色的锁标志且无证书警告。
合格标准:
来源必须是官方网站或官方邮件列表。
明确标注了算法类型(SHA-256 或 SHA-512)。
字符串长度符合预期(SHA-256 为 64 位十六进制,SHA-512 为 128 位)。
第二步:在本地系统计算文件哈希
拿到官方数据后,用你的操作系统自带工具计算下载文件的哈希值。不同系统操作略有差异,但逻辑完全一致。
Windows 系统如何快速计算哈希
Windows 用户无需安装额外软件,直接使用 PowerShell 即可。打开终端,输入以下命令:Get-FileHash -Algorithm SHA256 -Path "C:\Downloads\你的文件名.exe"将路径替换为你实际的文件位置。如果官方提供的是 SHA-512,只需将参数改为 -Algorithm SHA512。执行后,终端会输出一个名为 Hash 的长字符串。
解读提示:
忽略前面的
Algorithm和Path标签,只看Hash后面的那一串字符。确保复制时没有带入多余的空格或换行符。
Mac 和 Linux 用户如何执行校验
macOS 和 Linux 用户使用终端(Terminal),通过内置的 shasum 命令完成校验。
输入指令:shasum -a 256 /path/to/your/file同样,若需使用 SHA-512,将 256 改为 512。回车后,屏幕第一行显示的就是该文件的哈希值。
注意细节:
如果文件名包含空格,必须给文件名加上双引号,例如
shasum -a 256 "my file.zip"。直接拖拽文件图标到终端窗口,系统会自动填入完整路径,避免手动输入错误。
第三步:逐字符比对与结果判定
现在你手里有两个字符串:一个是官方给的,一个是刚才算出来的。把它们并排放在一起,像查字典一样一个字一个字地对齐检查。
比对清单:
字符顺序是否完全相同?
大小写是否一致(十六进制通常全小写或全大写,需统一)?
长度是否匹配?
一旦有任何一个字符对不上,哪怕只是最后一个小数点不同,都意味着文件已被修改或损坏。此时应立即停止使用该文件,重新下载或联系发布者。如果两个字符串完全一致,恭喜你,文件完整性得到了技术层面的确认[2]。
理解成功的含义:比对成功仅代表文件在从服务器到你电脑的过程中没有发生比特翻转,也没有被中间人恶意替换成同名的病毒文件[1]。它证明了“这个文件就是官方发布的那个版本”,但前提是那个官方发布的版本本身是安全的。
照着做就行:本章检查清单
[ ] 我已确认校验和来自官方唯一可信源。
[ ] 我已根据系统类型选择了正确的命令(PowerShell 或 shasum)。
[ ] 我已正确指定了算法(SHA-256 或 SHA-512)。
[ ] 我已完成本地计算,未引入多余空格。
[ ] 我进行了逐字符比对,确认 100% 一致。
构建信任防线:除了哈希,还需要什么来确认真实性?
要确认真实性不能只靠哈希一致,必须结合签名验证或官方渠道背书,将验证层级从单纯的文件完整性检查升级为身份归属确认。
算出哈希值一致,只代表文件没坏,不代表文件是官方发的。如果黑客同时篡改了下载页和校验码页面,你比对的只是“完美的假货”[1]。要真正确认安全,你得把验证层级拉高,从单纯的文件完整性检查,升级为身份归属的确认。
何时需要启用 PGP 签名验证?
对于操作系统、开发工具或核心库这类高风险软件,光靠哈希不够。PGP 签名能直接证明发布者身份,前提是你能确信手里的公钥属于真正的开发者[1]。它解决了哈希无法防伪造的问题,让攻击者即使改写了页面数据,也无法伪造合法的数字签名[1]。
启用流程并不复杂:
获取公钥:必须从项目官网或可信密钥服务器下载发布者的公钥。
导入验证:将公钥导入你的密钥环。
比对签名:使用工具对下载的
.asc签名文件和原始文件进行验证。确认归属:只有当系统提示”Good signature”且公钥指纹与官方记录完全匹配时,才算通过。
别把这一层当成可选项。在涉及系统底层的场景下,缺失这一步就像只锁了门却没查门锁是否被换过。
完整的验证清单
别指望单一手段保平安。请严格对照以下清单执行,缺一不可:
| 验证层级 | 关键动作 | 目的 | 风险等级 |
|---|---|---|---|
| 连接安全 | 确认 HTTPS 绿色锁标志 | 防止传输过程被劫持 | 基础 |
| 来源确认 | 访问官方域名,不点外链 | 防止钓鱼网站误导 | 高 |
| 完整性 | 下载官方 .txt/.sha256 文件并比对 | 确认文件未被篡改 | 高 |
| 身份认证 | (可选) PGP 签名验证 | 确认发布者身份真实 | 极高 |
只有当上述所有层级的证据都指向同一个官方来源时,才能判定下载安全[2][1]。这条规则虽不能直接扩展成所有平台的统一规范,但足以说明下载核验至少包含两个层级:先确认校验材料来自官方来源,再确认本地文件与校验材料一致[1]。
常见问题解答 (FAQ)
Q: 为什么我的哈希值比对失败了?A: 最常见的原因是复制粘贴时多带了空格或换行符,或者大小写不一致。十六进制字符串通常全小写或全大写,请统一格式后再比对。此外,也要确认你下载的官方校验文件是否对应当前版本的软件。
Q: SHA-256 和 SHA-512 哪个更安全?A: 两者在目前的计算能力下都非常安全,都能有效防止碰撞。SHA-512 生成的字符串更长(128 位 vs 64 位),理论上抗暴力破解能力稍强,但在日常文件完整性检查中,两者的防护效果几乎没有区别。选择哪一个主要取决于软件发布者提供的标准。
Q: 如果官方网页被黑了怎么办?A: 这就是为什么我们需要 PGP 签名。如果网页上的哈希值和下载的文件都被黑客同步篡改,普通的哈希校验会失效。此时,只有拥有独立存储的私钥生成的 PGP 签名才能作为最终的“真相”依据,因为它无法被仅仅篡改网页的人伪造。
参考来源
Verifying Apache Software Foundation Releases | Apache Software Foundation · https://www.apache.org/info/verification.html(A级)
Apache OpenOffice - How to verify the integrity of the downloaded file? · https://www.openoffice.org/download/checksums.html(A级)
WG官方真伪验证指南:怎么确认联系的是官方,而不是仿冒· https://wg.com/news/wg-baowang-official-authenticity-verification-guide.html(A级)